

【体系认证迎审科普课堂】风险思维:从"救火"到"防火",ISO9001:2015 最关键的一个转变

传统质量管理像"救火队":问题发生 → 紧急处理 → 查找原因 → 解决当前问题。周而复始,疲惫不堪。
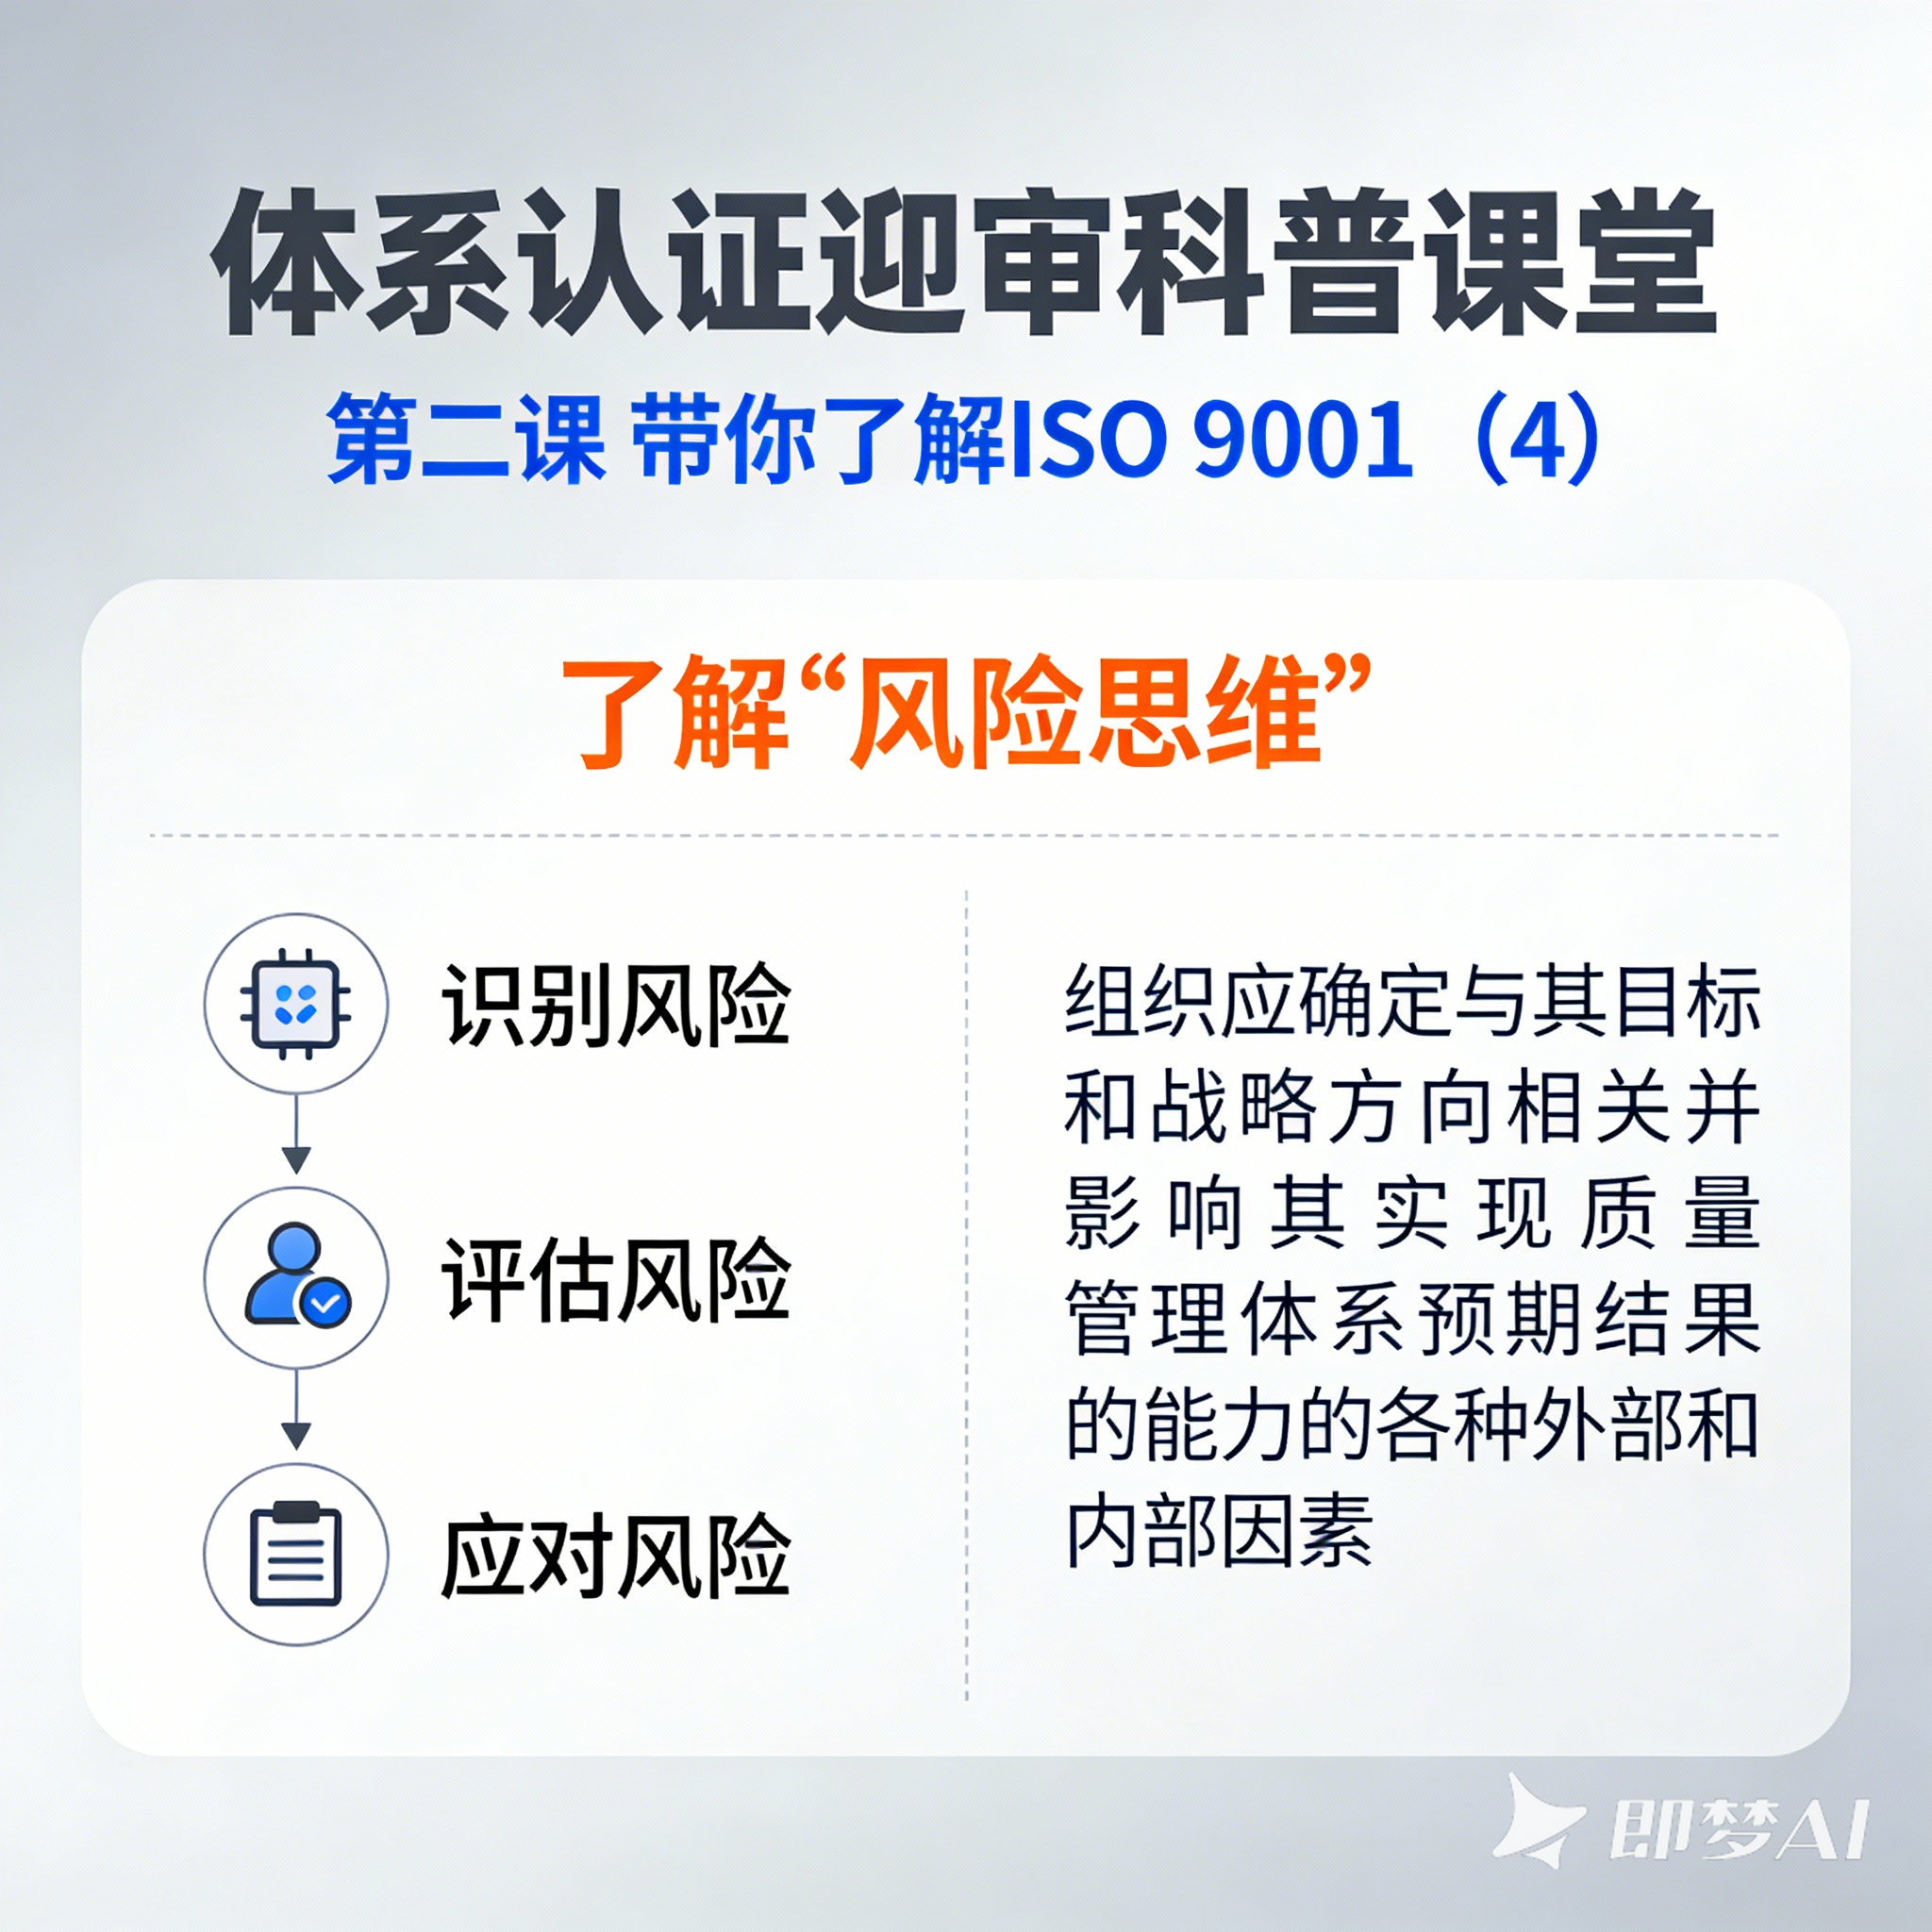
ISO9001:2015 版最重要的变化之一,就是引入了基于风险的思维。
这不是给企业增加负担,而是教会组织"防火"。
一、什么是基于风险的思维
一句话:在事情发生之前,先想一遍可能出什么问题。
具体做法是在新项目启动、新流程上线、新供应商引入的时候,先问三个问题:
• 可能出什么问题?
• 如果出错,影响有多大?
• 我们提前能做哪些准备?
举个例子:
| 场景 | 传统做法 | 风险思维做法 |
| 引入新供应商 | 比价、签约、下单 | 签约前评估供货稳定性与质量能力,准备备选供应商 |
| 推出新产品 | 排产、交付、等反馈 | 投产前识别可能的生产瓶颈,提前做试产验证 |
| 关键员工离职 | 临时找人顶上 | 关键岗位有备份人、有作业指导书、有交接机制 |
二、一个常见误解:风险思维不是追求零风险
这一点必须说清楚,否则体系会做成形式主义。
零风险是不可能的。 风险思维要做的不是消除所有风险,而是把风险分成四类,分别处理:
1. 可接受的(小概率、低影响)明确了就记录在案,不投入额外资源。
2. 必须规避的(如安全隐患、法规红线)这类不接受,必须从源头消除。
3. 可减轻的(通过控制措施降低)设控制点、加检查环节、做备份方案。
4. 可转移的(如购买保险、外包给专业方)把后果转移给更有能力承担的一方。
判断顺序也有讲究:先想能不能消除,再想能不能减轻,最后才考虑转移。 不要一上来就买保险——那只是转移了损失,风险还在。
三、风险思维怎么落地(不然就是一张废纸)
很多企业的做法是:做一张风险清单,填完存档,年底拿出来给审核员看一眼。这不叫风险思维,这叫应付审核。
真正落地要抓住三点:
第一,风险清单要动态更新。
出了客户投诉、发生了质量异常、换了供应商、改了工艺——这些都意味着风险变了,清单要跟着更新。
第二,风险要和具体决策挂钩。
评审新项目时,风险清单要拿出来一起看;做管理评审时,风险的变化要作为输入。
第三,风险不只来自内部。
ISO9001:2015 讲的组织环境,要求同时看外部(市场、法规、技术变化)和内部(人员、设备、流程变化)。只盯着车间里的事,会漏掉最大的风险。
四、别忘了另一半:机遇
标准里讲的是"风险与机遇",但很多企业只做了风险那一半。
机遇和风险是一体两面:
• 新设备投产 → 风险是人员不熟练,机遇是产能提升
• 法规加严 → 风险是合规成本上升,机遇是门槛提高、竞争者减少
• 客户要求提高 → 风险是做不到会丢单,机遇是做得到能拉开差距
只做风险不做机遇,体系会变成一张问题清单,没人愿意看。
五、审核员会怎么看这一条
审核员不会只看你有没有风险清单,他会顺着问:
• 清单是什么时候更新的?上次更新之后发生了什么变化?
• 这个风险对应的措施是什么?谁负责?做了没有?
• 有没有因为风险分析而改变过决策的例子?
第三个问题最关键。 如果风险分析从来没有真正影响过任何决策,那这套东西就是摆设。
预防成本总是低于纠正成本
这是风险思维最朴素的一条道理。
一件产品在客户端出问题,召回、赔偿、客户流失的成本,远远高于投产前多花两小时做一次风险评审。
体系认证的价值,很多时候就体现在这里——它逼着你在事情发生之前,把"可能出什么问题"这件事想一遍。
如果你不确定自己公司的风险清单是不是摆设:

- 2026-10-21
- 2026-10-21
- 2026-10-21
- 2026-10-21
- 2026-10-21
- 2026-10-21
- 2026-10-20
- 2026-10-20
- 2026-10-20
- 2026-10-20
- 2026-10-20
- 2026-10-20


