


TISAX 到底是什么?汽车行业信息安全评估的 10 个关键问题

如果你的客户是大众、宝马、奔驰、保时捷这类主机厂,或者你在一级供应商的名单里,那你大概率已经被问过一句话:
"你们的 TISAX 标签拿到了吗?"
TISAX 和大多数企业做过的体系认证不太一样——它不叫认证,严格说也不发传统证书。 这一点没搞清,后面所有准备都会走偏。
先把概念摆正:TISAX 是"评估结果交换"
TISAX 的全称是 Trusted Information Security Assessment Exchange(可信信息安全评估交换)。它由 ENX 协会运营,最初由德国汽车工业协会(VDA)发起,用于统一汽车行业的信息安全评估标准。
关键点有三个:
• 它不是某个机构给企业"发证",而是按统一标准做评估,评估结果在平台上共享给有需要的客户
• 客户通过平台查询你的评估结果,决定是否能承接他们含敏感信息的项目
• 这是行业互认机制——做一次评估,多家主机厂都认可

所以正确说法是"取得 TISAX 标签(Label)",而不是"拿到 TISAX 证书"。
TISAX 和 ISO27001 是什么关系
这是被问最多的问题。答案:TISAX 基于 ISO/IEC 27001,但不是 ISO27001 认证的替代品,也不是做了 ISO27001 就能直接换 TISAX。
| 维度 | ISO27001 | TISAX |
| 基础框架 | 自身即为标准 | 以 ISO/IEC 27001 为基础,叠加 VDA ISA 目录 |
| 行业属性 | 通用 | 汽车行业专用 |
| 结果形式 | 认证证书 | 平台上的评估标签与报告 |
| 客户可见性 | 自行提供 | 客户在平台查询,行业互认 |
| 额外关注 | 通用信息安全 | 原型保护、数据保护、供应商信息安全等 |
实务中最常见的误区是:企业已有 ISO27001 证书,就认为 TISAX 只是走个流程。实际评估会追问汽车行业的特定要求,尤其是原型保护这类通用标准里没有的内容。
三个评估等级:AL1、AL2、AL3
TISAX 的评估等级由客户对项目敏感度的要求决定,不是企业自己挑的。
| 等级 | 评估方式 | 典型适用 |
| AL1 | 自评 | 敏感度较低的一般场景 |
| AL2 | 自评 + 抽样验证 | 常规供应商,处理一定敏感信息 |
| AL3 | 现场评估 | 涉及原型、核心数据等高敏感场景 |
大部分被主机厂要求的供应商,实际需要达到的是 AL2 或 AL3。AL3 需要现场评估,包含对技术措施的实地核查,准备强度明显更高。
先确认客户要求到哪一级,是整件事的第一步。 按 AL1 准备、被要求 AL3,等于白做一遍。
谁会被要求做 TISAX
• 汽车主机厂与一级供应商的各级供应商
• 承接含客户敏感信息(图纸、原型、测试数据、个人信息)项目的企业
• 涉及车载软件、电子控制单元、智能座舱等软硬件开发的企业
• 提供数据处理、云服务、外包研发等服务的企业
行业趋势很明确:只要你的工作会接触到主机厂的敏感数据,迟早会被纳入要求范围。 越早准备,成本越低。
评估的范围怎么划
TISAX 评估以"评估范围"(Scope)为单位,需要明确:
• 涉及哪些场所(地点)
• 覆盖哪些业务过程
• 涉及哪些信息资产与数据类别
• 哪些第三方(如云服务商、外包商)纳入范围
范围划定的策略性很强:范围划得过大,准备成本和审核人日都会增加;划得过小,又可能覆盖不到客户要求的场景。 这一步建议在正式启动前先与客户和评估机构对齐。
评估流程
常规路径:
1. 确认客户要求(等级、范围、时限)2. 在 ENX 平台完成注册与前期准备3. 按 VDA ISA 目录做差距分析,补齐信息安全体系4. 实施 AL1 自评 / AL2 自评加验证 / AL3 现场评估5. 如出现不符合项,制定纠正计划并整改6. 结果发布到平台,客户可查询7. 标签在有效期内维持,到期前完成再评估
标签有效期通常为三年,期间如范围或业务发生重大变化,可能需要调整评估。
五个高频问答
问:TISAX 和 ISO27001 要不要都做?
看客户要求。有 ISO27001 基础会显著降低 TISAX 的准备量,因为框架相通;但 TISAX 的行业特定要求仍需单独补齐。
问:AL3 现场评估都查什么?
包含对信息安全管理制度、技术措施、访问控制、物理安全等方面的实地核查,深度明显高于文档审查。
问:评估不通过会怎样?
结果会体现为不符合项与整改要求。整改完成并验证后,才能拿到对应等级的结果。
问:小公司也需要做吗?
看客户要求。规模不是豁免理由,是否接触敏感信息才是判断依据。
问:标签到期怎么办?
需要在到期前完成再评估,否则客户在平台上看到的结果会失效——这会直接影响供应商资格。
三个容易走偏的点
第一,把 TISAX 当普通认证办。 组织按 ISO27001 的思路准备,忽略原型保护、数据保护等行业特定条目,现场评估时被逐条追问。
第二,范围划定未经客户确认。 自己拍板划范围,做完发现客户要求的场景不在范围内,白做一遍。
第三,只顾文档不顾落地。 信息安全评估很看重技术措施和实际操作——访问权限是不是真的受控、敏感数据的传输和存储是不是真的加密,这些是要看现场的。
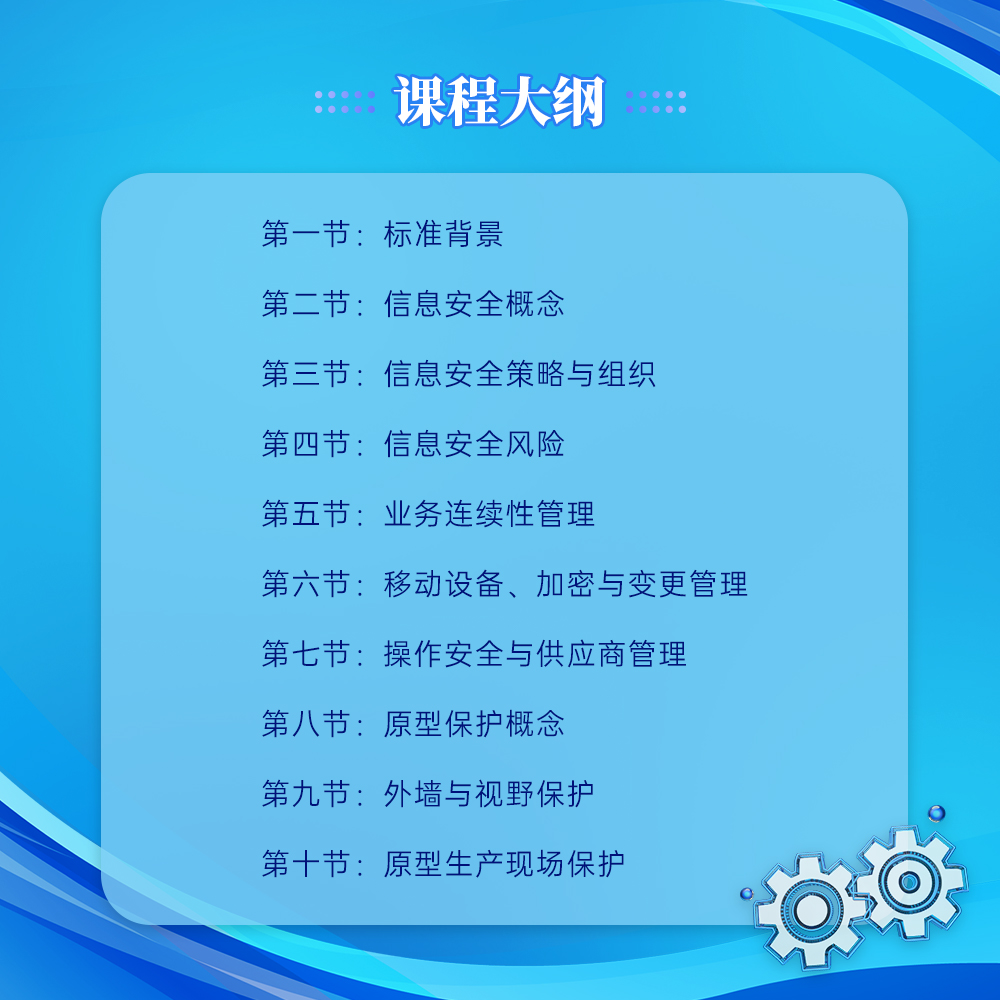
想先系统了解 TISAX 的评估要求与准备路径,可以看我们的线上录播课:
需要 TISAX 评估准备与辅导?

- 2026-11-03
- 2026-11-03
- 2026-11-03
- 2026-11-03
- 2026-11-03
- 2026-11-03
- 2026-11-03
- 2026-11-03
- 2026-11-03
- 2026-11-03
- 2026-11-02
- 2026-11-02


